



Konsumen berhak atas kenyamanan, keamanan, dan keselamatan dalam mengkonsumsi barang dan/atau jasa. Hal inin seperti tertuang dalam Pasal 4 Undang-Undang No.8 Tahun 1999 tentang Perlindungan Konsumen.
Sementara, Pasal 19 ayat (1) dan (3) POJK No.22 Tahun 2023 tentang Pelindungan Konsumen Dan Masyarakat Di Sektor Jasa Keuangan, menyatakan pelaku usaha jasa keuangan wajib menjaga kerahasiaan dan keamanan data dan/atau informasi konsumen yang dilaksanakan dengan menerapkan prinsip dasar pemrosesan pelindungan data pribadi.
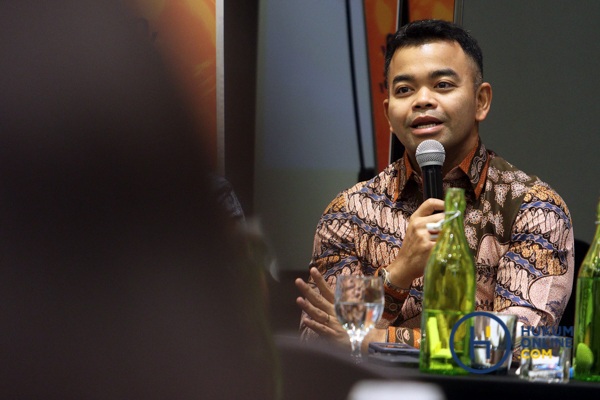
Partner dari Soemadipradja & Taher, Avindra Yuliansyah Taher, menyampaikan bahwa ketentuan tersebut berhubungan secara langsung dengan Undang-Undang Nomor 27 Tahun 2022 tentang Pelindungan Data Pribadi.
Baca Juga:
- Pelaku Usaha Wajib Patuhi Prinsip Perlindungan Konsumen dan Hindari Klaim Berlebihan
- Pentingnya Memahami Pelindungan Data Pribadi oleh Perusahaan
“Sebelum dikeluarkan peraturan ini, Indonesia itu tidak memiliki suatu payung hukum yang mengatur perlindungan data pribadi secara umum,” jelasnya pada pelatihan bertajuk "Perlindungan Konsumen dalam Praktik Bisnis: Aspek Kepatuhan, Manajemen Krisis, dan Penanganan Sengketa" yang diselenggarakan Hukumonline di Setiabudi, Jakarta pada Selasa (11/8).
Avindra mewanti-wanti konsumen untuk berhati-hati karena biasanya pelaku usaha, terutama yang bergerak di bidang business to consumer, banyak mengumpulkan data konsumen. Data ini dikelola untuk mengidentifikasi rencana pemasaran para pelaku bisnis.
Sesuai UU 27/2022, data pribadi terdiri atas data pribadi yang bersifat umum dan data pribadi yang bersifat khusus. Data pribadi yang bersifat umum tercantum dalam Kartu Tanda Penduduk (KTP), seperti nama, jenis kelamin, dan kewarganegaraan. Sementara itu, data pribadi bersifat khusus contohnya data informasi kesehatan, biometrik, data catatan kejahatan, dan lainnya.
“Untuk data yang bersifat spesifik, ini ada penilaian, ada risk assessment tambahan yang diperlukan dan wajib dilakukan oleh pelaku usaha di dalam lembaganya,” ujarnya.
Avindra menduga hampir seluruh perusahaan yang mengelola data pribadi yang bersifat spesifik, termasuk di jasa keuangan dan kesehatan, sudah mulai membuat suatu divisi berisi data protection officer (DPO). DPO bertugas mengelola data pribadi dalam perusahaan.
Satu artikel yang dirilis Harvard Business Review menyatakan, data pribadi menjadi fondasi dari perusahaan-perusahaan besar di dunia sekaligus mata air bagi perusahaan-perusahaan rintisan yang menggunakannya untuk menganalisis perilaku konsumen, memprediksi pasar, dan memberikan layanan digital khusus.
“Makanya sekarang hampir semua orang itu berbicara mengenai big data,” tambahnya.
Avindra mengingatkan pelaku usaha perlu memperhatikan pelindungan data pribadi karena apabila tidak patuh, akan timbul risiko. Risiko ini mencakup gugatan perdata oleh pemilik data pribadi kepada pengelola, sanksi administratif, dan denda administratif. Sayangnya, saat ini lembaga pelindung data pribadi yang diamanatkan UU 27/2022 belum terbentuk, sehingga penerapan pengenaan sanksi belum ada presedennya di Indonesia.
“Fungsi lembaga pelindungan data pribadi hingga saat ini masih dikendalikan oleh Kementerian Komunikasi dan Digital,” katanya.
Selain sanksi, ucap Avindra, pelaku usaha wajib mematuhi prinsip pelindungan data pribadi karena alasan bisnis dan reputasi. Kepercayaan dan kepuasan konsumen penting untuk mempertahankan bisnis suatu perusahaan.
Lebih jauh, Avindra menjelaskan UU 27/2022 memiliki sifat ekstrateritorial, yaitu berlaku di Indonesia dan di luar wilayah Indonesia apabila subjek datanya adalah warga negara Indonesia yang berkegiatan di luar wilayah Indonesia. Apabila terjadi kebocoran data yang dialami perusahaan luar negeri yang melibatkan subjek data orang Indonesia, maka individu dan lembaga terkait harus diberitahu.
Meskipun data boleh dikirimkan ke luar negeri, terdapat hal-hal yang perlu diperhatikan sebelum transfer data dilakukan. Ketentuan ini diatur melalui Peraturan Menteri Komunikasi Dan Informatika Nomor 20 Tahun 2016 tentang Perlindungan Data Pribadi Dalam Sistem Elektronik.
“Jadi kita harus memasukkan laporan terkait rencana pengiriman data ke luar negeri dan apabila pengiriman itu sudah dilakukan, kita harus mengirimkan laporan lagi mengenai kegiatan pengiriman data yang sudah kita lakukan,” jelas Avindra.
Saat ini, di Indonesia sendiri banyak sekali perusahaan yang mengelola data pribadi dan banyak juga di antara mereka yang melakukan pelanggaran. Meskipun demikian, Avindra menyampaikan bahwa perusahaan multinasional pada umumnya lebih patuh karena penegakan hukum terhadap pelanggaran pelindungan data pribadi di luar negeri lebih ketat. Ia menyayangkan penegakan hukum yang kurang karena ia menilai denda administratif bisa jadi sumber pendapatan baru bagi negara.
Saat membahas materi mengenai standarisasi dan konsolidasi kepatuhan hukum konsumen, Partner dari Soemadipradja & Taher, Verry Iskandar, menambahkan bahwa kebocoran data merupakan red flag bagi perusahaan. Kebocoran data dapat berujung pidana dan denda sebesar 2% dari penjualan total.
“Nah kalau denda breach of pelindungan data pribadi itu 2%, dendanya penanganan perkara persaingan usaha bisa lebih besar lagi, 10% dari nilai total sales atau 50% dari net profit,” ucapnya.
