



Pemerintah telah mengeluarkan Peraturan Pemerintah (PP) Nomor 33 Tahun 2026 tentang Peraturan Pelaksanaan Undang-Undang Nomor 27 Tahun 2022 tentang Pelindungan Data Pribadi (PP PDP). PP ini telah ditetapkan dan diundangkan pada 16 Juli 2026 serta akan mulai berlaku enam bulan setelah diundangkan.
Ketentuan ini menjadi salah satu landasan penting dalam memperjelas pelaksanaan berbagai ketentuan dalam UU PDP, termasuk aspek pemrosesan data pribadi, pemenuhan hak subjek data pribadi, kewajiban pengendali dan prosesor data pribadi, serta ketentuan terkait Pejabat/Pegawai Pelindungan Data Pribadi.
Dengan adanya peraturan pelaksanaan tersebut, para pihak terkait termasuk korporasi perlu memastikan bahwa sumber daya manusia yang menjalankan fungsi Pelindungan Data Pribadi tidak hanya memahami prinsip-prinsip dasar UU PDP, tetapi juga mampu menerjemahkan ketentuan regulasi ke dalam praktik kepatuhan di organisasi.
Baca juga:
- Pasal 56 UU PDP Dinilai Belum Memadai Melindungi Subjek Data Pribadi
- Refleksi Setahun Implementasi UU Pelindungan Data Pribadi di Indonesia
Selain itu, kompetensi terkait tata kelola PDP, pengelolaan risiko, pemenuhan hak subjek data, dokumentasi pemrosesan, hingga penyusunan dan implementasi program PDP menjadi semakin relevan untuk dipahami dan diterapkan.
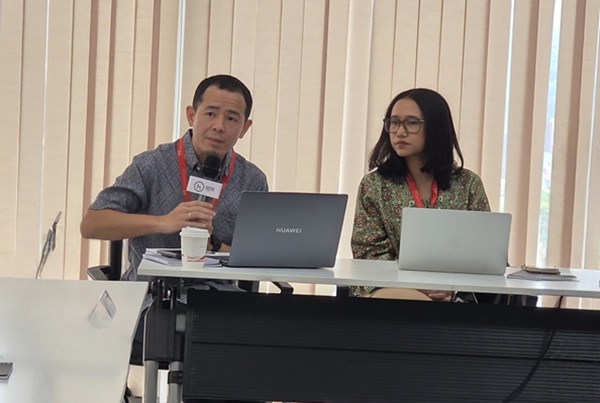
Co-Founder Asosiasi Praktisi Pelindungan Data Indonesia (APPDI), Raditya Kosasih, dalam Focus Group Discussion (FGD) bertema “Privacy Thought Leadership” mengatakan ada sekitar 51 persen pemrosesan data pribadi yang memiliki potensi risiko tinggi.
“Jadi kalau kita lihat di Undang-Undang PDP, jika ada pemrosesan data pribadi yang memiliki potensi risiko tinggi, ada kewajiban untuk melakukan Data Protection Impact Assessment atau analisis dampak pemrosesan data pribadi. Nah, dalam praktiknya di lapangan, ini masih sangat berbeda-beda,” ujar Kosasih dalam FGD yang digelar di Hukumonline, Kamis (8/10).
