



Pemerintah telah mengeluarkan Peraturan Pemerintah (PP) Nomor 33 Tahun 2026 tentang Peraturan Pelaksanaan Undang-Undang Nomor 27 Tahun 2022 tentang Pelindungan Data Pribadi (PP PDP). PP ini telah ditetapkan dan diundangkan pada 16 Juli 2026 serta akan mulai berlaku enam bulan setelah diundangkan.
Ketentuan ini menjadi salah satu landasan penting dalam memperjelas pelaksanaan berbagai ketentuan dalam UU PDP, termasuk aspek pemrosesan data pribadi, pemenuhan hak subjek data pribadi, kewajiban pengendali dan prosesor data pribadi, serta ketentuan terkait Pejabat/Pegawai Pelindungan Data Pribadi.
Dengan adanya peraturan pelaksanaan tersebut, para pihak terkait termasuk korporasi perlu memastikan bahwa sumber daya manusia yang menjalankan fungsi Pelindungan Data Pribadi tidak hanya memahami prinsip-prinsip dasar UU PDP, tetapi juga mampu menerjemahkan ketentuan regulasi ke dalam praktik kepatuhan di organisasi.
Baca juga:
- Pasal 56 UU PDP Dinilai Belum Memadai Melindungi Subjek Data Pribadi
- Refleksi Setahun Implementasi UU Pelindungan Data Pribadi di Indonesia
Selain itu, kompetensi terkait tata kelola PDP, pengelolaan risiko, pemenuhan hak subjek data, dokumentasi pemrosesan, hingga penyusunan dan implementasi program PDP menjadi semakin relevan untuk dipahami dan diterapkan.
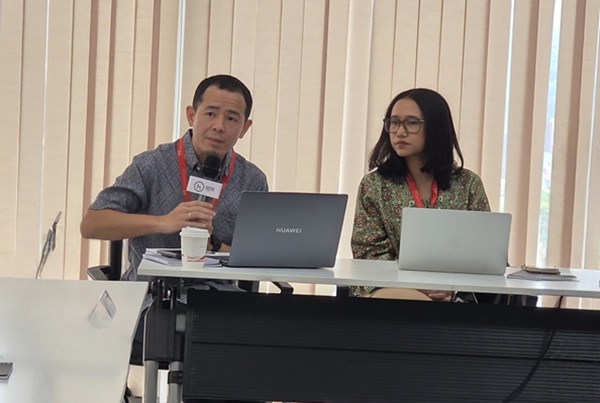
Co-Founder Asosiasi Praktisi Pelindungan Data Indonesia (APPDI), Raditya Kosasih, dalam Focus Group Discussion (FGD) bertema “Privacy Thought Leadership” mengatakan ada sekitar 51 persen pemrosesan data pribadi yang memiliki potensi risiko tinggi.
“Jadi kalau kita lihat di Undang-Undang PDP, jika ada pemrosesan data pribadi yang memiliki potensi risiko tinggi, ada kewajiban untuk melakukan Data Protection Impact Assessment atau analisis dampak pemrosesan data pribadi. Nah, dalam praktiknya di lapangan, ini masih sangat berbeda-beda,” ujar Kosasih dalam FGD yang digelar di Hukumonline, Kamis (8/10).
Kosasih menjelaskan, meskipun UU PDP hanya mewajibkan Data Protection Impact Assessment atau Penilaian Dampak Pelindungan Data (DPIA) untuk pemrosesan berisiko tinggi, beberapa perusahaan justru melakukan DPIA secara menyeluruh.
“Salah atau tidak? Mungkin tidak, karena itu lebih ke over-compliance. Jatuhnya mereka menjadi lebih konservatif, sehingga semua dilakukan DPIA. Malah mungkin bagus dari segi analisis risiko dan mitigasinya, jadi semuanya benar-benar dipantau risikonya, baik rendah maupun tinggi. Namun, downside-nya adalah membutuhkan resource yang tinggi. Resource tinggi berimbas pada cost yang tinggi. Jika resource-nya tidak mumpuni tetapi approach-nya seperti itu, hal ini akan menjadi backlog,” terangnya.
Kondisi ini kemudian menimbulkan persepsi bahwa PDP dianggap sebagai penghambat kebutuhan komersial. Hal ini memicu pertanyaan apakah PDP merupakan suatu investasi atau justru beban bagi korporasi.
Jika dianggap sebagai investasi, ada harapan bahwa penerapan PDP akan meningkatkan tingkat kepatuhan dan kepercayaan investor, sehingga membawa keuntungan bagi korporasi. Sebaliknya, jika dianggap sebagai beban, korporasi akan berasumsi bahwa PDP justru menghambat proses bisnis.
“Jika kita tidak segera mengubah persepsi itu setelah PP 33 terbit dan requirement-nya semakin jelas, persepsi PDP sebagai blocker bisa semakin tinggi. Nah, ini yang kita harapkan bisa sama-sama kita ubah mindset-nya, supaya pandangan terhadap kepatuhan PDP tidak dianggap lagi sebagai blocker, melainkan sebagai investasi,” jelas Kosasih.
Melakukan Peninjauan Ulang
Metri Annisa Arum, Director of Data Privacy Grab Indonesia, menyampaikan bahwa pihaknya tengah meninjau ulang seluruh kebijakan dan praktik operasional perusahaan agar selaras dengan amanat PP 33 Tahun 2026. Sebagai contoh, dalam hal terjadi kegagalan pelindungan data pribadi, perusahaan harus dapat menyampaikan pemberitahuan tertulis selambat-lambatnya 3 x 24 jam terhitung sejak kegagalan tersebut diketahui secara pasti, patut, dan wajar.
Selain itu, Grab juga meninjau kembali seluruh produknya, seperti memberlakukan opsi persetujuan (consent) kepada pengguna terkait layanan tertentu agar pengguna dapat memilih layanan sesuai keinginan mereka.
“Sebenarnya ada satu hal lagi yang mungkin bisa dilihat langsung, misalnya saat memesan GrabFood. Saat pesan GrabFood, di bagian bawah ada satu consent yang tidak tercentang (unticked). Itu adalah pertanyaan apakah pengguna bersedia menerima pesan pemasaran dari Grab dan merchant-nya atau tidak,” jelasnya.
