



Penerapan Undang-Undang Nomor 27 Tahun 2022 tentang Pelindungan Data Pribadi (UU PDP) memasuki fase yang semakin menuntut kesiapan organisasi dalam mengelola dan melindungi data pribadi. Tantangan implementasi PDP bukan sekadar menyiapkan dokumen, tetapi membangun sistem kepatuhan yang benar-benar hidup di seluruh proses bisnis.
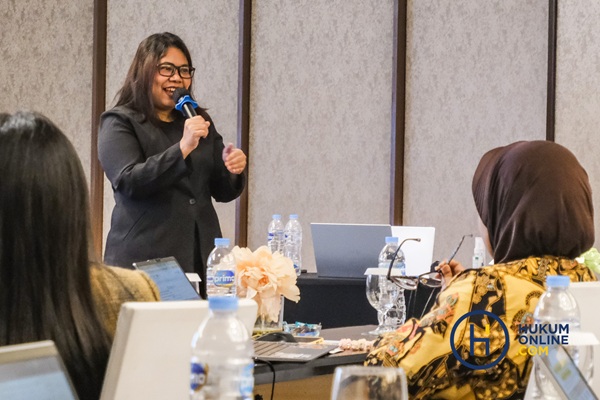
Anggota Asosiasi Praktisi Pelindungan Data Indonesia (APPDI), Imelda Cardiana mengungkapkan, kewajiban pencatatan Record of Processing Activities (ROPA) merupakan fondasi utama yang tidak bisa diabaikan. ROPA hadir menjadi bukti akuntabilitas dan alat utama untuk memahami aliran data pribadi di dalam perusahaan.
"Di Pasal 31 UU PDP sudah jelas disebutkan bahwa pengendali data pribadi wajib melakukan perekaman atas seluruh kegiatan pemrosesan data pribadi. Karena wajib, berarti harus ada buktinya. ROPA itu ibarat peta pemrosesan data. Dia jantungnya PDP,” ujar Imelda dalam 2 Days Training Hukumonline 2025 bertajuk 'Masterclass Pelindungan Data Pribadi: ROPA-DPIA, Data Flow dan Data Transfer', Rabu (19/11/2025).
Baca juga:
- Refleksi Setahun Implementasi UU Pelindungan Data Pribadi di Indonesia
- Mengulas Kembali UU PDP, dari Perkembangan hingga Hak atas Pelindungan Data Pribadi
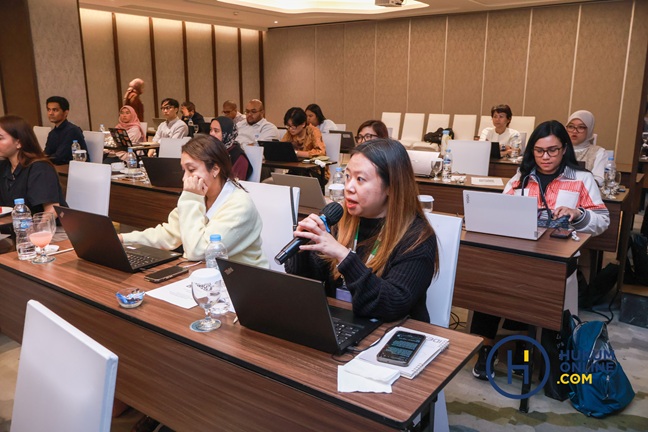
Suasana peserta saat interaktif dalam 2 Days Training Hukumonline 2025 bertajuk 'Masterclass Pelindungan Data Pribadi: ROPA-DPIA, Data Flow dan Data Transfer'. Fotografer/HFW
Dia menjelaskan perusahaan sering memproses data lewat berbagai fase. Mulai dari pengumpulan, penyimpanan, analisis, transfer, hingga penghancuran. Karena itu, ROPA harus menggambarkan keseluruhan siklus hidup data. ROPA juga menjadi rujukan penting jika pemilik data meminta salinan, klarifikasi, atau informasi tujuan pemrosesan data mereka.
“ROPA itu memegang prinsip transparansi. Kalau pemilik data bertanya datanya digunakan untuk apa saja, kita tinggal melihat daftar di ROPA,” jelasnya.
Selain itu, persoalan akurasi data menjadi isu serius, terutama di sektor keuangan. Imelda mengatakan dirinya sering menemukan data nasabah yang tidak diperbarui. Termasuk, data nasabah yang telah meninggal.
“Akurasi itu prinsip penting. Banyak perusahaan belum melakukan pengecekan berkala. Padahal kalau datanya salah, risikonya tinggi,” ujarnya.
Dia menyoroti persoalan retensi data yang sering tidak selaras dengan prosedur internal. Padahal, undang-undang mengizinkan data disimpan sesuai kebutuhan perusahaan asalkan diatur jelas dalam prosedur. Namun Imelda menyarankan batas penyimpanan data maksimal 30 tahun.
“Kalau perusahaan menulis di prosedur bahwa data disimpan 30 tahun, ya harus dipatuhi. Jangan bilang 5 tahun di prosedur tapi simpan 10 tahun. Itu melanggar PDP,” tegasnya.
Di sisi lain, banyak insiden kebocoran data terjadi bukan dari perusahaan utama melainkan dari vendor atau sub prosesor. Imelda menekankan pentingnya penguatan kontrak dan risk management dalam kerja sama dengan pihak ketiga.
“Banyak bocornya justru dari third party. Makanya klausul keamanan, hak audit, dan tanggung jawab harus jelas. Ada perusahaan yang menulis denda sampai 10 kali nilai kontrak kalau vendor menyebabkan kebocoran data,” katanya.
Sementara anggota APPDI, Hendro menyampaikan sisi lain dari implementasi UU PDP. Yakni penilaian risiko tinggi atau Data Protection Impact Assessment (DPIA). Bahkan, banyak perusahaan yang belum memahami kapan DPIA wajib dilakukan.
“Ada tujuh kriteria risiko tinggi. Kalau satu saja terpenuhi, secara regulasi sudah wajib DPIA,” ujarnya.
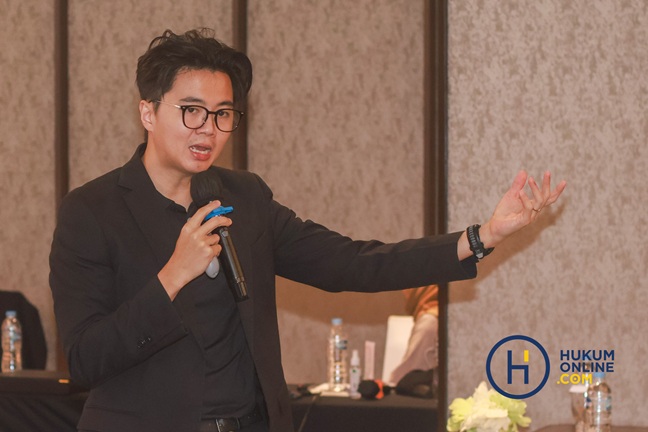
Anggota APPDI, Hendro. Fotografer/HFW
Hendro menerangkan, kriteria tersebut mencakup proses yang melibatkan pengambilan keputusan otomatis dengan dampak signifikan, penggunaan data spesifik. Seperti data keuangan atau biometrik, pemrosesan dalam skala besar, pemantauan sistematis, penggabungan data dari berbagai sumber, penggunaan teknologi baru, hingga proses yang membatasi hak subjek data.
“Kalau sudah pakai sistem, apalagi untuk pengambilan keputusan otomatis, hampir pasti masuk risiko tinggi,” imbuhnya.
Menurutnya, perusahaan harus mampu membuktikan proses otomatis maupun penggabungan data yang mereka lakukan tidak merugikan subjek data. Apalagi, DPIA berfokus pada dampak kepada pemilik data. Tanggung jawab DPIA pun tidak dapat dibebankan sepenuhnya kepada Data Protection Officer (DPO).
"Pemilik proses harus terlibat penuh. DPO itu reviewer, bukan pembuat. Pemilik proses tetap perlu mengisi DPIA karena mereka yang paham detailnya," tegas Hendro.
Untuk itu, perusahaan perlu memperkuat good-corporate-governance (GCG), meningkatkan akurasi data, memastikan keamanan pihak ketiga, hingga mampu menjelaskan dampak proses otomatisasi dan teknologi baru terhadap pemilik data.
“Pada akhirnya, PDP itu bukan hanya compliance, tapi melindungi hak setiap individu,” tutup Hendro.
