



Langkah-langkah tersebut, kata dia, dapat menjadi bagian dari pemeriksaan awal atau due diligence terhadap firma hukum eksternal. Perusahaan perlu memastikan sistem yang digunakan sesuai dengan kebutuhan pekerjaan dan memiliki pengamanan yang memadai, terutama apabila pekerjaan melibatkan informasi rahasia atau data pribadi.
“Perusahaan perlu mengetahui siapa saja yang berwenang menggunakan AI dan sistem apa yang digunakan. Kami juga perlu memahami bagaimana data diunggah dan diekstraksi dari sistem tersebut,” tegasnya.
Di sisi lain, General Counsel PT Paragon Technology & Innovation, Yanne Sukmadewi menuturkan di perusahaannya sendiri telah memiliki ketentuan atau SOP bagi vendor atau pihak ketiga yang bekerja sama dengan perusahaan, termasuk terkait pemanfaatan AI. Meski demikian, ketentuan tersebut belum secara khusus memetakan kebutuhan untuk memperjelas pengaturan penggunaan AI oleh firma hukum eksternal.
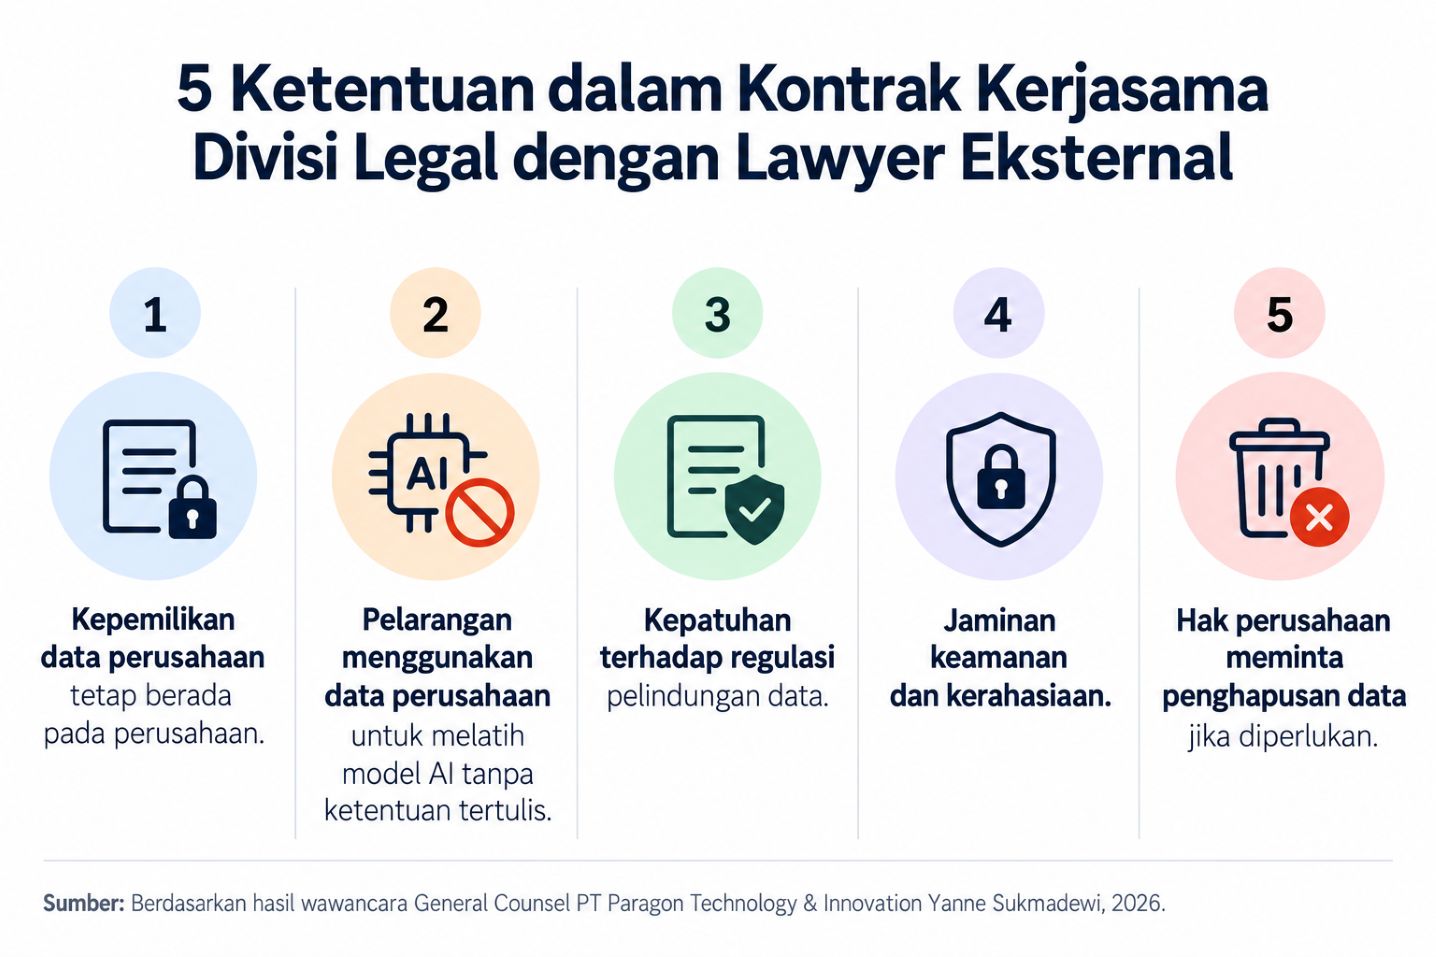
Dalam SOP tersebut, ia mengungkapkan setidaknya terdapat lima hal yang perlu diperhatikan bagi vendor termasuk law firm yakni kepemilikan data perusahaan tetap berada pada perusahaan, larangan menggunakan data perusahaan untuk melatih model AI tanpa ketentuan tertulis, kepatuhan terhadap regulasi pelindungan data, jaminan keamanan dan kerahasiaan, serta hak perusahaan meminta penghapusan data apabila diperlukan.
“Tetapi sebenarnya yang paling penting dasarnya adalah keterbukaannya dulu dan kalau mereka pakai harus seperti apa itu yang telah diatur oleh kita,” ungkap Yanne.
Selain kelima poin tersebut, Yanne mengingatkan pentingnya pengaturan pemrosesan data, pihak ketiga atau law firm perlu menjelaskan tujuan pemrosesan, daftar pihak yang terlibat beserta lokasi pemrosesan, dan kewajiban pemberitahuan apabila terjadi penambahan atau perubahan. Pengaturan mengenai kontrol akses dan pemindahan data lintas negara juga perlu diperhatikan sesuai dengan kebutuhan dan ketentuan yang berlaku.
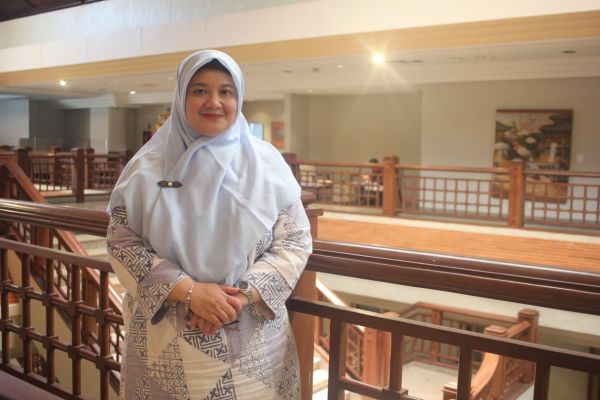
General Counsel PT Paragon Technology & Innovation, Yanne Sukmadewi.
Pemrosesan data perlu melalui peninjauan data protection officer (DPO) dan memiliki perjanjian pemrosesan data yang sesuai dengan UU No. 27 Tahun 2022 tentang Pelindungan Data Pribadi (UU PDP). “Jadi kita masukin ketentuan yang terkait dengan PDP kemudian mekanisme transparansi. Jadi memang itu langkah untuk memitigasi risiko,” katanya.
