



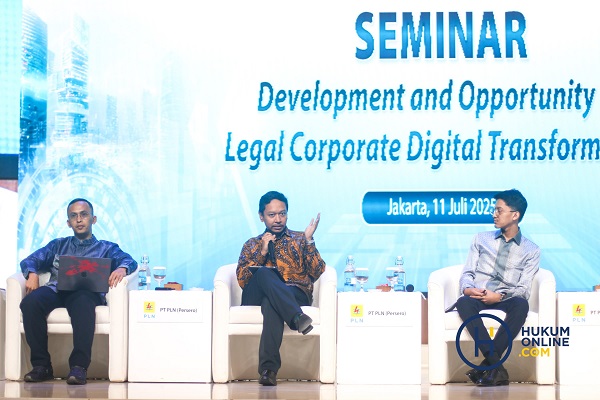
Konsep keamanan digital tidak bisa hanya dipandang dari sisi teknis semata, tetapi juga dari bagaimana seseorang atau sebuah organisasi memahami, mengantisipasi, dan mengelola potensi risiko yang dapat terjadi sewaktu-waktu.
CEO Hukumonline, Arkka Dhiratara, menilai bahwa persepsi tentang keamanan memainkan peran penting dalam menentukan langkah mitigasi terhadap risiko siber. Keamanan, dalam pandangan Arkka, bukanlah sesuatu yang absolut, melainkan sesuatu yang dibentuk melalui persepsi terhadap lingkungan dan kemampuan sistem untuk mengendalikan kerentanan.
“Menyimpan data itu sebenarnya bisa saja di-hack oleh orang luar, atau bahkan oleh orang dalam. Karena itu, perusahaan perlu memiliki model internal yang mampu mengidentifikasi dan mengomunikasikan potensi risiko,” kata Arkka dalam Diskusi Panel bertema Development and Opportunity in Legal and Corporate Digital Transformation yang diselenggarakan oleh ICCA di Jakarta, Jumat (11/7).
Baca Juga:
- Hukum di Era AI, In-House Counsel Dituntut Melek Teknologi dan Etika
- Annisa Nindia: Tantangan dan Peran In-House Counsel di Tengah Maraknya Digitalisasi Profesi
Ia menjelaskan dalam dunia digital, serangan terhadap data bisa terjadi dari luar maupun dari dalam organisasi itu sendiri. Oleh karena itu, penting bagi perusahaan memiliki sistem dan budaya internal yang mampu mengenali serta menyampaikan potensi risiko dengan jelas. Strategi mitigasi pun perlu dimulai dari identifikasi atas bentuk-bentuk ancaman dan evaluasi posisi keamanan yang dimiliki saat ini.
Adapun keamanan informasi juga sangat ditentukan oleh klasifikasi data. Data yang berkaitan dengan aspek-aspek sensitif seperti kesehatan atau informasi keuangan tentu membutuhkan tingkat perlindungan yang lebih tinggi dibandingkan data pribadi umum.
“Ketika kita membicarakan contingency, kita pasti bicara soal ketidaknyamanan. Tapi itu harga yang harus dibayar untuk menurunkan risiko. Semakin besar risiko yang kita hadapi, maka upaya pengamanan juga harus semakin tinggi,” ujarnya.
