



Pemberlakuan penuh Undang-Undang Nomor 27 Tahun 2022 tentang Pelindungan Data Pribadi (UU PDP) sejak tahun 2024 masih menempatkan pelaku usaha dan korporasi pada situasi paradoks. Di satu sisi, rezim sanksi pidana, denda, hingga pembubaran korporasi telah diatur. Tapi di sisi lain, infrastruktur pengawasan berupa lembaga pelindungan data dan peraturan pemerintah sebagai aturan pelaksana hingga kini tak kunjung terbentuk.
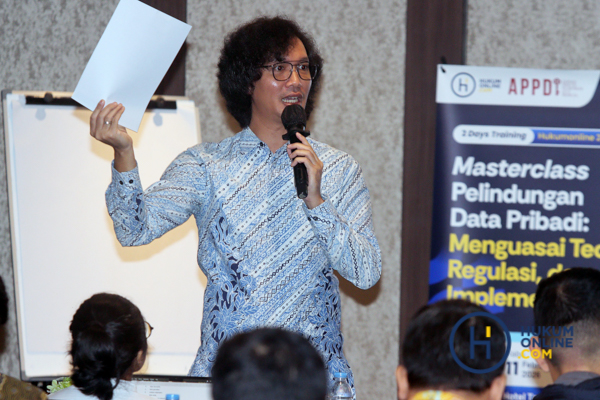
Subject Matter Expert di bidang pelindungan data pribadi Asosiasi Praktisi Pelindungan Data Indonesia (APPDI), Ridha Aditya Nugraha melihat kondisi ini membuat pelaku usaha seolah berada dalam ruang abu-abu antara kewajiban kepatuhan dan minimnya kepastian hukum.
Meski demikian, belum terbentuknya lembaga pengawas dan peraturan turunan tidak serta-merta menghilangkan risiko hukum. Ketentuan pidana dalam UU PDP tetap dapat diterapkan, terutama pada tindak pidana yang berkaitan dengan perolehan, pengungkapan, dan pemalsuan data pribadi. Kesalahan pengelolaan pun menurutnya dapat juga menyeret individu hingga jajaran direksi ke ranah pidana.
Pasal 68 UU 27/2022 menyebutkan, ”Setiap Orang yang dengan sengaja membuat Data Pribadi palsu atau memalsukan Data Pribadi dengan maksud untuk menguntungkan diri sendiri atau orang lain yang dapat mengakibatkan kerugian bagi orang lain sebagaimana dimaksud dalam Pasal 66 dipidana dengan pidana penjara paling lama 6 (enam) tahun dan/atau pidana denda paling banyak Rp6.000.000.000”.
Baca juga:
- Memahami Alur Pemrosesan Data sebagai Langkah Awal Implementasi UU PDP
- Delapan Prinsip Pelindungan Data Pribadi dalam Penggunaan AI
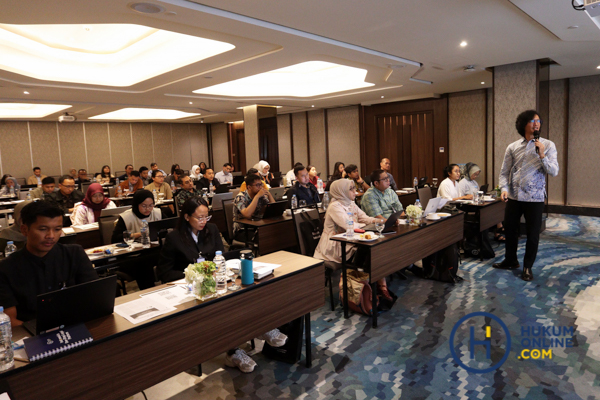
Suasana pleatihan Masterclass Pelindungan Data Pribadi: Menguasai Teori, Regulasi, dan Implementasi. Fotografer/RES
Menurut Ridha, risiko pidana tersebut tidak berhenti pada pelaku individu. Dalam konteks korporasi, UU PDP membuka ruang pertanggungjawaban yang luas, mulai dari pengurus, pemegang kendali, hingga pemilik manfaat.
