



Kegiatan perusahaan yang melakukan transfer data di era penerapan Undang-Undang Nomor 27 Tahun 2022 tentang Pelindungan Data Pribadi (UU PDP) menjadi tantangan yang tidak sederhana. Transfer data bukan sekadar pengiriman informasi teknis, melainkan bagian dari proses yang menuntut akuntabilitas penuh dari pengendali maupun prosesor data di perusahaan.
Anggota Asosiasi Praktisi Pelindungan Data Indonesia (APPDI), Bhredipta Socarana mengatakan setiap kegiatan transfer data harus mampu dibuktikan kesesuaiannya dengan prinsip-prinsip pemrosesan. Mulai dari retensi, minimalisasi data keamanan, hingga akurasi
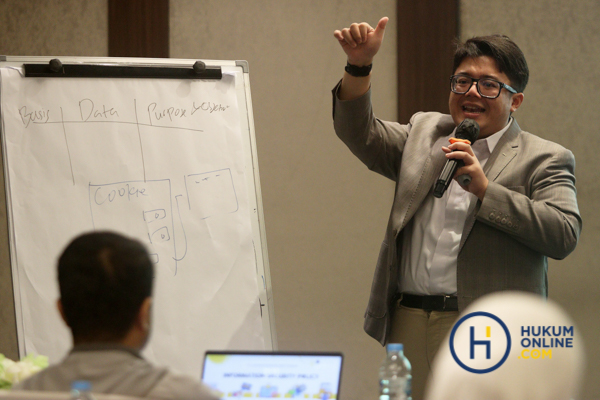
“Ketika data ditransfer, berarti data telah dibagi ke pihak lain. Di situ harus ada kejelasan siapa yang bertanggung jawab, bentuk tanggung jawabnya seperti apa, kewajibannya apa,” ujar Bhredipta dalam 2 Days Training Hukumonline 2025 bertajuk 'Masterclass Pelindungan Data Pribadi: ROPA-DPIA, Data Flow dan Data Transfer', Kamis (20/11/2025).
Baca juga:
- APPDI: Transfer Data Pribadi RI-AS Masih Butuh Kepastian Hukum dan Lembaga Pelindung
- UU PDP Berlaku, APPDI Bakal Perkuat Praktisi Pelindungan Data Pribadi
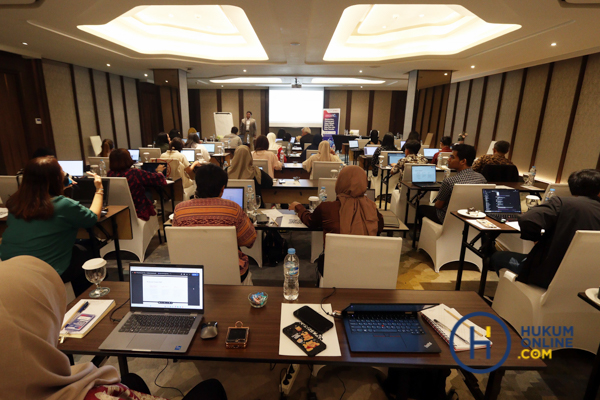
Suasana peserta training. Fotografer/RES
Akuntabilitas ini mendorong perlunya berbagai bentuk dokumentasi, termasuk perjanjian pelindungan data pribadi dalam konteks transfer data. Hanya saja untuk transfer data lintas negara, Bhredipta menuturkan salah satu hambatan terbesar saat ini adalah Indonesia belum mengeluarkan daftar negara yang dianggap memiliki perlindungan data setara atau biasa disebut whitelist.
Kondisi ini menyebabkan perusahaan tidak dapat mengandalkan jalur pertama yang disediakan UU PDP. Alhasil harus menggunakan dasar hukum lainnya yang lebih kompleks. Karena belum adanya kepastian tersebut, perusahaan sering kali harus menggunakan dasar kedua, yakni pelindungan yang bersifat mengikat dan memadai. Namun mekanisme ini juga belum memiliki pedoman teknis yang rinci pada tingkat nasional.
Di tingkat Association of Southeast Asian Nations (ASEAN), sudah tersedia Model Contractual Clauses (MCC) sebagai rujukan standar kontraktual. Namun Indonesia belum memberikan official endorsement yang secara tegas menyatakan MCC telah memenuhi standar UU PDP.
“Indonesia sudah mengadopsi di level ASEAN, tetapi belum ada pernyataan resmi bahwa jika perusahaan menggunakan MCC, itu otomatis comply dengan UU PDP. Ini yang sebenarnya dibutuhkan,” ujarnya.
Guna mengantisipasi ketidakpastian tersebut, Bhredipta menekankan pentingnya melakukan Transfer Impact Assessment (TIA) sebelum perusahaan memindahkan data ke luar negeri. TIA digunakan untuk menilai kecukupan pelindungan data di negara tujuan transfer, termasuk risiko pemerintah setempat mengakses data secara berlebihan.
“TIA ini dicari untuk mengetahui apakah negara tujuan transfer memiliki pelindungan hak-hak individual yang setara. Ini penting karena dalam banyak kasus, negara tujuan memiliki regulasi yang memungkinkan akses pemerintah terhadap data pribadi,” jelasnya.
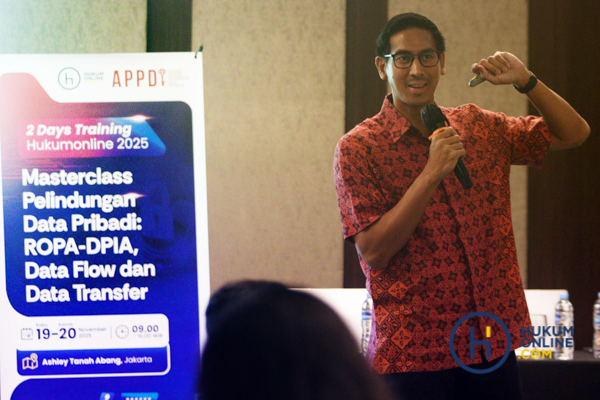
Muhammad Iqsan Sirie saat menjadi pemateri dalam 2 Days Training Hukumonline 2025 bertajuk 'Masterclass Pelindungan Data Pribadi: ROPA-DPIA, Data Flow dan Data Transfer'. Fotografer/RES
Ketua APPDI, Muhammad Iqsan Sirie menambahkan, perusahaan tidak hanya wajib memenuhi dasar hukum transfer data, tetapi juga harus mampu membuktikan bahwa mereka telah berupaya maksimal dalam memberi pemberitahuan dan memperoleh persetujuan subjek data apabila, persetujuan menjadi dasar yang digunakan.
“Intinya adalah bagaimana pengendali data pribadi membuktikan bahwa mereka sudah berupaya sebisa mungkin. Akuntabilitas itu soal kemampuan mendemonstrasikan bahwa kita sudah mencoba segala cara,” terang Iqsan.
Dia menekankan integrasi Antarmuka Pemrograman Aplikasi (API) seperti verifikasi identitas melalui Dinas Kependudukan dan Pencatatan Sipil (Dukcapil) tetap dikategorikan sebagai transfer data, sehingga harus dimasukkan dalam privacy policy.
“Walaupun bukan kirim lampiran seperti email, secara konsep itu tetap pemindahan data. Jadi harus dijelaskan dalam data notice,” katanya.
Iqsan turut menyoroti masih banyaknya perusahaan yang menyimpan data melebihi masa retensi tanpa alasan yang jelas, bahkan hingga 10–20 tahun. Dia mengingatkan semakin banyak data yang disimpan, makin besar tanggung jawab dan risiko kebocoran atau sanksi.
“Banyak perusahaan menyimpan data lama karena ‘mungkin suatu hari diperlukan’, padahal itu praktik berbahaya,” imbaunya.
Dengan semakin kompleksnya alur data di era digital, transfer data perusahaan tidak lagi sekadar isu teknis, tetapi bagian dari tata kelola yang menentukan kepercayaan publik dan keberlanjutan bisnis.
