



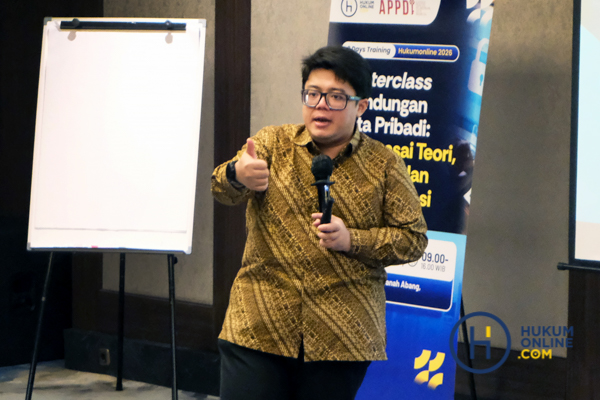
Implementasi Undang-Undang Nomor 27 Tahun 2022 tentang Pelindungan Data Pribadi (UU PDP) tidak cukup berhenti pada penyusunan kebijakan atau dokumen formal. Kepatuhan menuntut perubahan cara berpikir organisasi mulai dari desain sistem, tata kelola internal, hingga kesiapan menghadapi insiden kebocoran data.
Anggota Asosiasi Praktisi Pelindungan Data Indonesia (APPDI), Bhredipta Socarana menyampaikan implementasi PDP harus dimulai dari pemetaan aktivitas pemrosesan data pribadi yang berlangsung di dalam organisasi. Assessment diperlukan untuk mengetahui seberapa kompleks pemrosesan data yang dilakukan dan dokumen apa saja yang harus disiapkan. Seperti Data Processing Agreement, Privacy Notice, dan Privacy Policy. Namun, menurutnya, kepatuhan tidak boleh berhenti pada tataran administratif.
“Privacy by Design berarti sebuah framework atau sebuah produk atau sebuah solusi itu mempertimbangkan aspek privacy secara spesifik. Misalnya ada kontrol untuk pengguna menolak atau menerima cookies, ada kemungkinan untuk meng-update privacy, ada privacy mindset di dalam tiap kegiatannya,” jelas Bhredipta saat memaparkan materi dalam Masterclass Pelindungan Data Pribadi: Menguasai Teori, Regulasi, dan Implementasi, Rabu (11/2/2026).
Baca juga:
- Modus Deepfake Makin Canggih, Data Pribadi Masyarakat Terancam
- UU PDP Berlaku Penuh, Pelaku Usaha Terjepit antara Kewajiban Patuh dan Minim Kepastian
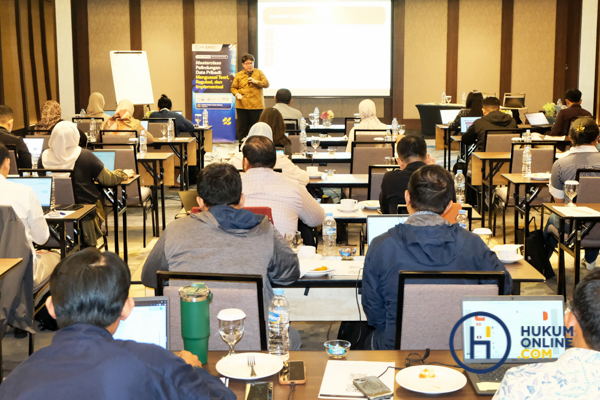
Suasana Masterclass Pelindungan Data Pribadi. Fotografer/RES
Dia menambahkan, konsep kedua yang harus tertanam dalam siklus pengembangan sistem (system development life cycle) adalah Privacy by Default menekankan minimalisasi data sejak awal. Artinya, implementasi dari semua program itu mengedepankan aspek privasi pengguna atau subjek data pribadinya.
“Jadi kalau yang pertama desainnya sudah meng-enable aspek-aspek privasi, yang kedua itu dari awal sudah meminimalisasi pengumpulan data pribadi dan meminimalisasi intrusi terhadap privasinya,” ujarnya.
Lebih lanjut, Bhredipta menjelaskan pelindungan data tidak hanya dipikirkan saat produk diluncurkan, tetapi sejak tahap perancangan, implementasi, hingga pemusnahan data. Perusahaan perlu memastikan ada pengaturan jelas terkait retensi data, prosedur pemusnahan, serta pembagian tanggung jawab antar unit.
