



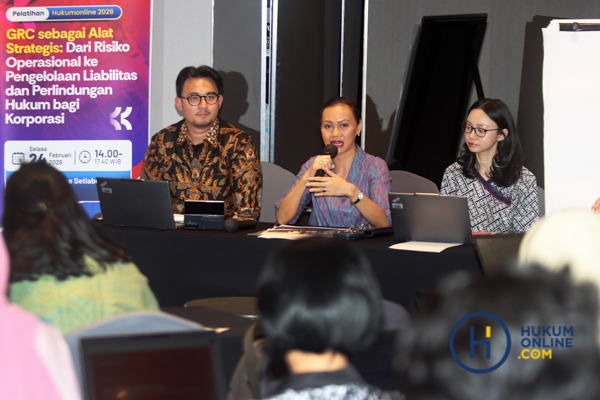
Associate Ashurst OSP, Kevin Jhonson Simatupang menilai penerapan Governance, Risk, and Compliance (GRC) dapat membantu perusahaan meningkatkan kepatuhan hukum sekaligus meminimalkan berbagai risiko dalam kegiatan usaha. Pendekatan GRC menggabungkan tata kelola perusahaan, manajemen risiko, dan kepatuhan dalam satu sistem yang saling terhubung. Sehingga, perusahaan dapat menjalankan kegiatan usaha secara lebih terarah dan terdokumentasi dengan baik.
“Jadi kalau kita bicara GRC, ini adalah suatu cara untuk memastikan perusahaan bisa mencapai tujuannya, mengelola ketidakpastian, dan menjalankan kegiatan usaha dengan integritas,” ujar Kevin saat memaparkan materi dalam Pelatihan Hukumonline 2026 bertajuk ‘GRC sebagai Alat Strategis: Dari Risiko Operasional ke Pengelolaan Liabilitas dan Perlindungan Hukum bagi Korporasi’, Selasa (24/2/2026).
Dia menjelaskan unsur governance dalam GRC berkaitan dengan tata kelola dan mekanisme pengambilan keputusan perusahaan. Keputusan tersebut juga tidak diambil secara sepihak tanpa prosedur yang jelas. Di sinilah tata kelola yang baik memegang peran dalam proses pengambilan keputusan yang transparan dan dapat dipertanggungjawabkan.
Baca juga:
- Memahami Aspek Hukum Perjanjian Kredit dan Jaminan Sebagai Upaya Mitigasi Risiko Perusahaan
- Ragam Strategi Korporasi dalam Membangun Sistem Manajemen Risiko Hukum Terintegrasi
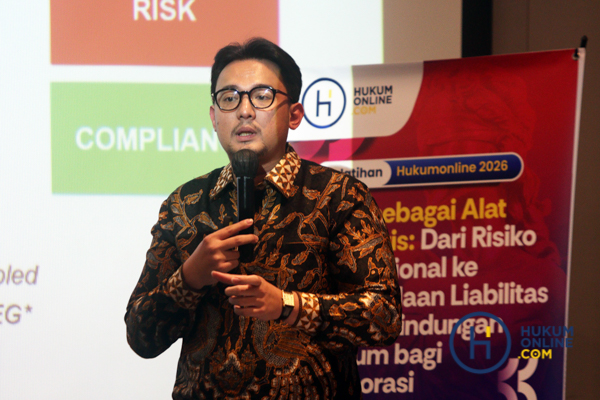
Associate Ashurst OSP, Kevin Jhonson Simatupang. Fotografer/RES
Selain tata kelola, pengelolaan risiko dalam kegiatan usaha juga memegang peran penting. Apalagi, risiko perusahaan tidak selalu berkaitan dengan aspek hukum sehingga pengelolaannya tidak dapat hanya dibebankan kepada divisi legal atau kepatuhan.
“Risiko itu belum tentu risiko hukum. Dan bahkan kalau itu risiko hukum pun belum tentu orang legal yang memiliki pengetahuan atau kedalaman yang relevan terkait risiko tersebut. Bisa jadi orang dari bisnis yang justru lebih memahami esensi dari suatu kegiatan atau kontrak,” katanya.
Untuk itu, menurut Kevin pengelolaan risiko perlu dilakukan secara sistematis melalui identifikasi dan pembagian tanggung jawab yang jelas. Salah satu instrumen yang dapat digunakan adalah risk register yang memuat daftar risiko perusahaan serta pihak yang bertanggung jawab atas penanganannya.
