



“Ada tujuh kriteria risiko tinggi. Kalau satu saja terpenuhi, secara regulasi sudah wajib DPIA,” ujarnya.
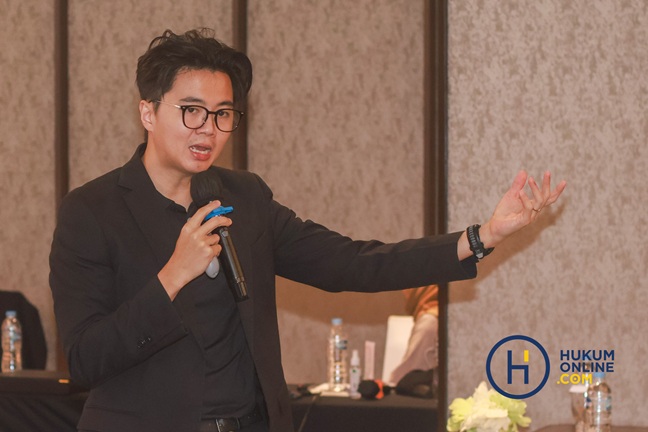
Anggota APPDI, Hendro. Fotografer/HFW
Hendro menerangkan, kriteria tersebut mencakup proses yang melibatkan pengambilan keputusan otomatis dengan dampak signifikan, penggunaan data spesifik. Seperti data keuangan atau biometrik, pemrosesan dalam skala besar, pemantauan sistematis, penggabungan data dari berbagai sumber, penggunaan teknologi baru, hingga proses yang membatasi hak subjek data.
“Kalau sudah pakai sistem, apalagi untuk pengambilan keputusan otomatis, hampir pasti masuk risiko tinggi,” imbuhnya.
Menurutnya, perusahaan harus mampu membuktikan proses otomatis maupun penggabungan data yang mereka lakukan tidak merugikan subjek data. Apalagi, DPIA berfokus pada dampak kepada pemilik data. Tanggung jawab DPIA pun tidak dapat dibebankan sepenuhnya kepada Data Protection Officer (DPO).
"Pemilik proses harus terlibat penuh. DPO itu reviewer, bukan pembuat. Pemilik proses tetap perlu mengisi DPIA karena mereka yang paham detailnya," tegas Hendro.
Untuk itu, perusahaan perlu memperkuat good-corporate-governance (GCG), meningkatkan akurasi data, memastikan keamanan pihak ketiga, hingga mampu menjelaskan dampak proses otomatisasi dan teknologi baru terhadap pemilik data.
“Pada akhirnya, PDP itu bukan hanya compliance, tapi melindungi hak setiap individu,” tutup Hendro.
